
Analyse gratuite de site Web
Voyez votre site comme le voient les moteurs de recherche, les assistants d’IA et les serveurs de courriel.
Une seule vérification de votre site public, faite de l’extérieur. Un robot de recherche ou un assistant d’IA peut-il l’atteindre et le citer ? À quelle vitesse se charge-t-il sur un téléphone ? La sécurité de base, visible de tous, est-elle en ordre ?
Gratuite. D’habitude de une à trois minutes. Résultats supprimés après 7 jours.
Le formulaire s’affiche en anglais ; votre rapport porte ensuite un lien « Français ».
Ce que l’analyse vérifie
Trois groupes de vérifications, chacun expliqué en mots simples, avec le détail technique à un clic.
Trouvé par la recherche et l’IA
Un robot peut-il atteindre vos pages, et a-t-il le droit de les citer ?
L’analyse lit le fichier robots.txt réellement servi, par fonction plutôt que par nom. Les robots de recherche décident si vous apparaissez dans les réponses d’un assistant : OpenAI décrit OAI-SearchBot comme l’agent « used to surface websites in search results in ChatGPT’s search features » (OpenAI, n.d.), c’est-à-dire celui qui fait apparaître les sites dans la recherche de ChatGPT. Les agents de consultation ouvrent une page quand un acheteur pose une question sur vous, et les robots d’entraînement comme GPTBot relèvent d’une décision distincte.
Elle demande ensuite votre page d’accueil comme un navigateur, puis sous le nom de chaque robot, pour voir si un pare-feu leur répond autrement. Elle compte les mots lisibles sans JavaScript et lit les balises d’un échantillon de pages : pour Google, noindex signifie « Do not show this page » dans les résultats et nosnippet, « Do not show a text snippet », soit aucun extrait (Google, n.d.-a). Une balise oubliée peut cacher une page que vous vouliez publier. Le plan de site et les données structurées sont aussi vérifiés.
Vitesse
Le chargement de la page d’accueil sur un téléphone
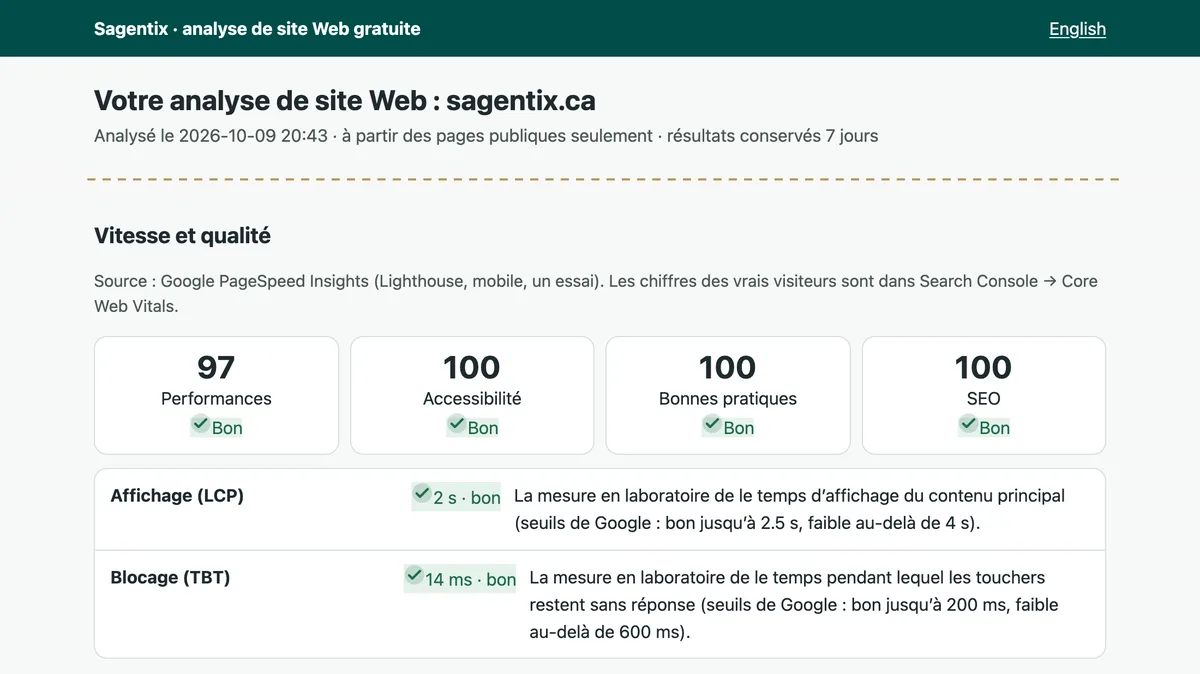
Une exécution mobile de Google PageSpeed Insights, qui « uses Lighthouse to analyze the given URL in a simulated environment for the Performance, Accessibility, Best Practices, and SEO categories » (Google, n.d.-b) : une mesure en laboratoire, en environnement simulé. Ce que vivent vos vrais visiteurs se trouve dans le rapport Core Web Vitals de votre Search Console, et le rapport le précise.
Sécurité passive
Ce que tout visiteur ou serveur de courriel voit déjà
D’abord le chiffrement : la redirection HTTPS, le certificat et sa clé, la désactivation de TLS 1.0 et 1.1, et un seul hôte canonique. Puis les six en-têtes de sécurité que décrit l’OWASP Secure Headers Project (OWASP Foundation, n.d.-b) : HSTS, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy et Permissions-Policy, ainsi que les attributs des témoins et le contenu mixte.
Les bibliothèques JavaScript que chargent vos pages sont comparées à deux listes de vulnérabilités connues : retire.js, conçu « to help you detect use of version with known vulnerabilities » (Retire.js, n.d.), et la base de données ouverte OSV.dev (OSV, n.d.). L’authentification de courriels est lue dans le DNS : SPF (Kitterman, 2014), DMARC (Herr & Levine, 2026) et MTA-STS (Margolis et al., 2018), qui disent ensemble aux autres serveurs de courriel quoi faire d’un message qui prétend venir de vous.
Passive par conception
Elle lit ce que tout visiteur, robot de recherche ou serveur de courriel peut voir, et s’arrête là.
Cette limite rend l’analyse sûre sur tout site que vous gérez : une requête ordinaire par page, aucun balayage de ports, aucun chemin deviné, aucune connexion et aucune charge d’essai. Elle fixe aussi ce qu’une lecture de l’extérieur peut vous apprendre.
Des risques comme A01 Broken Access Control (contrôle d’accès défaillant) et A05 Injection, dans l’OWASP Top 10:2025 (OWASP Foundation, n.d.-a), se trouvent à l’intérieur de l’application. Les déceler exige l’envoi de requêtes fabriquées, donc l’autorisation écrite du propriétaire et un spécialiste du test d’intrusion. Quand le rapport touche une catégorie OWASP, il la nomme, pour que vous puissiez apporter le constat à cette conversation.
Le propriétaire d’un site qui voit SagentixWebsiteScan/1.0 dans ses journaux trouve ce que chaque analyse demande à un site (au plus 120 requêtes, une connexion à la fois) et comment exclure son domaine sur la page « À propos » de l’analyse.
Une vérification de l’extérieur, et non un test de sécurité ni une certification.
Exemple : sagentix.ca
Notre propre site, analysé le 9 octobre 2026. Deux extraits du rapport : l’en-tête, puis les résultats de vitesse de Google PageSpeed Insights.
Une page de rapport et un PDF de deux pages
Des tuiles en un coup d’œil, les trois correctifs à faire d’abord, et chaque vérification avec son détail technique. Le PDF est la fiche que les fondateurs rapportent de nos ateliers.
Un plan de correctifs et une fiche pour votre webmestre
Étape par étape, par plateforme quand cela compte. Le plan se construit dans votre navigateur à partir du lien : son détail ne nous est jamais envoyé.
Combien de temps
D’habitude de une à trois minutes, un peu plus si notre outil se réveille. Jusqu’à trois analyses par jour d’une même connexion ; un site analysé dans les 24 dernières heures affiche ce résultat.
Confidentialité et résumé par l’IA
Le résultat, la fiche de deux pages et toute adresse courriel sont supprimés 7 jours après l’analyse. Votre adresse IP n’est jamais conservée : un hachage à sens unique, salé et renouvelé chaque jour, compte les trois analyses quotidiennes et expire après 48 heures.
Un modèle d’IA rédige le résumé en tête du rapport à partir des résultats de l’analyse seulement, jamais de vos pages ni de vos coordonnées. Le fournisseur d’IA ne conserve aucune donnée et fait l’objet d’un audit SOC 2 de type 2. Vous l’acceptez sur le formulaire avant le début de l’analyse. L’avis complet se trouve sur la page de confidentialité de l’analyse (en anglais).
Questions posées avant d’analyser
L’analyse est-elle vraiment gratuite ?
Oui. Aucun compte, aucun paiement, aucune séquence de relance. Vous pouvez laisser une adresse courriel pour recevoir une seule fois le lien du rapport ; c’est facultatif, et l’adresse est supprimée avec le résultat après 7 jours.
Puis-je analyser un site qui ne m’appartient pas ?
Seulement avec permission. Le formulaire vous demande de confirmer que vous possédez ou gérez le site, ou que vous avez la permission du propriétaire. Même alors, l’analyse ne lit que ce que tout visiteur peut voir.
Va-t-elle ralentir mon site ou déclencher une alerte de sécurité ?
Elle est conçue pour l’éviter. Elle lit quelques pages publiques comme le ferait un visiteur, demande la page d’accueil une fois sous chaque nom de robot vérifié, et Google PageSpeed Insights charge la page d’accueil une fois. Elle ne balaie aucun port, ne devine aucun chemin, ne se connecte à aucun compte et n’envoie aucune charge d’essai.
Combien de temps faut-il ?
D’habitude de une à trois minutes, un peu plus si notre outil se réveille. Une même connexion peut lancer jusqu’à trois analyses par jour, et un site analysé dans les 24 dernières heures affiche ce résultat au lieu d’une nouvelle analyse.
Qui rédige le résumé en tête du rapport ?
Un modèle d’IA, à partir des résultats de l’analyse seulement : jamais vos pages ni vos coordonnées. Le fournisseur d’IA ne conserve aucune donnée (aucune conservation des données) et fait l’objet d’un audit SOC 2 de type 2. Chaque chiffre du résumé doit déjà figurer dans les résultats ; sinon, le rapport affiche un résumé en phrases fixes.
Le rapport est-il offert en français ?
Oui. Le formulaire s’affiche en anglais, puis chaque rapport porte un lien « Français » en haut de page ; le PDF de deux pages et le plan de correctifs ont aussi une édition française.
Remplace-t-elle un test d’intrusion ou une certification ?
Non. C’est une lecture de l’extérieur, la bonne première étape avant l’un ou l’autre. Tester l’intérieur d’une application exige l’autorisation écrite du propriétaire et un testeur qualifié, et une certification exige un évaluateur indépendant.
Commencez par votre propre site.
La même vérification se fait en direct dans nos ateliers pour accélérateurs, où les fondateurs corrigent ce qu’elle trouve avant de quitter la salle.
Références
- Google. (n.d.-a). Robots meta tag, data-nosnippet, and X-Robots-Tag specifications. Google Search Central. Consulté le 9 octobre 2026 sur https://developers.google.com/search/docs/crawling-indexing/robots-meta-tag
- Google. (n.d.-b). About PageSpeed Insights. Google for Developers. Consulté le 9 octobre 2026 sur https://developers.google.com/speed/docs/insights/v5/about
- Herr, T., et Levine, J. (dir.). (2026, mai). Domain-based Message Authentication, Reporting, and Conformance (DMARC) (RFC 9989). Internet Engineering Task Force. https://www.rfc-editor.org/rfc/rfc9989
- Kitterman, S. (2014, avril). Sender Policy Framework (SPF) for authorizing use of domains in email, version 1 (RFC 7208). Internet Engineering Task Force. https://www.rfc-editor.org/rfc/rfc7208
- Margolis, D., Risher, M., Ramakrishnan, B., Brotman, A., et Jones, J. (2018, septembre). SMTP MTA Strict Transport Security (MTA-STS) (RFC 8461). Internet Engineering Task Force. https://www.rfc-editor.org/rfc/rfc8461
- OpenAI. (n.d.). Overview of OpenAI crawlers. OpenAI documentation. Consulté le 9 octobre 2026 sur https://developers.openai.com/api/docs/bots
- OSV. (n.d.). OSV: A distributed vulnerability database for open source. Consulté le 9 octobre 2026 sur https://osv.dev/
- OWASP Foundation. (n.d.-a). OWASP Top 10:2025. Consulté le 9 octobre 2026 sur https://top10.owasp.org/2025/
- OWASP Foundation. (n.d.-b). OWASP Secure Headers Project. Consulté le 9 octobre 2026 sur https://owasp.org/www-project-secure-headers/
- Retire.js. (n.d.). Retire.js: What you require you must also retire. Consulté le 9 octobre 2026 sur https://retirejs.github.io/retire.js/